從安全攻擊實例看數據庫安全 網絡與信息安全軟件開發的關鍵
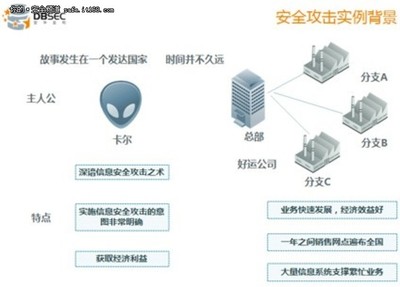
數據庫作為現代信息系統的核心,存儲著大量敏感數據,其安全性直接關系到整個網絡與信息系統的穩定性。隨著網絡攻擊手段的不斷演變,數據庫已成為黑客的重點目標。本文通過幾個典型的安全攻擊實例,分析數據庫安全的重要性,并探討在網絡與信息安全軟件開發中如何加強數據庫保護。
一、數據庫安全攻擊的常見實例
- SQL注入攻擊:黑客通過輸入惡意SQL代碼,繞過應用程序的安全檢查,直接對數據庫進行非法操作。例如,2019年某電商平臺因未對用戶輸入進行充分過濾,導致攻擊者竊取了數百萬用戶的個人信息。這警示我們,軟件開發中必須嚴格驗證輸入數據,采用參數化查詢等技術。
- 未授權訪問:由于權限配置不當,攻擊者可能直接訪問數據庫中的敏感數據。一個典型案例是某醫療系統因默認賬戶未修改密碼,導致患者病歷泄露。這強調了在軟件設計中實施最小權限原則和強認證機制的必要性。
- 數據泄露與篡改:2021年,一家金融機構因數據庫未加密存儲,遭遇內部員工惡意篡改交易記錄,造成重大經濟損失。這表明數據庫加密和審計日志功能在安全開發中不可或缺。
二、數據庫安全對網絡與信息安全軟件開發的影響
數據庫安全事件不僅導致數據丟失、隱私泄露,還可能引發法律糾紛和品牌信譽受損。因此,在網絡與信息安全軟件開發中,必須將數據庫安全作為核心考量:
- 設計階段:采用安全架構,如分層防御和零信任模型,確保數據庫訪問受控。
- 開發階段:實施代碼審查,避免SQL注入等漏洞;使用ORM(對象關系映射)工具減少手寫SQL的風險。
- 運維階段:定期進行漏洞掃描和滲透測試,及時更新補丁。
三、加強數據庫安全的軟件開發策略
為應對攻擊,網絡與信息安全軟件開發應注重以下方面:
- 加密技術應用:對靜態和動態數據實施加密,例如使用AES算法保護存儲數據,TLS協議保護傳輸過程。
- 訪問控制與審計:實現基于角色的訪問控制(RBAC),并記錄所有數據庫操作日志,以便追蹤異常行為。
- 持續監控與響應:集成安全信息與事件管理(SIEM)系統,實時檢測威脅,快速響應入侵事件。
四、結論
從上述攻擊實例可以看出,數據庫安全是網絡與信息安全軟件開發的基石。只有通過多層次的防護措施、嚴格的開發規范和持續的安全評估,才能有效抵御攻擊,保護數據資產。開發者應不斷學習最新安全技術,將安全思維融入軟件生命周期,以應對日益復雜的網絡威脅。
數據庫安全不僅是技術問題,更是系統工程。在網絡與信息安全軟件開發中,我們必須從攻擊案例中吸取教訓,構建更健壯的防御體系,確保數據的機密性、完整性和可用性。
如若轉載,請注明出處:http://www.fw024.com/product/6.html
更新時間:2026-10-24 02:46:26